Domain ballin.ch kaufen?
Wir ziehen mit dem Projekt
ballin.ch um.
Sind Sie am Kauf der Domain
ballin.ch interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ballin.ch kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **

Ähnliche Suchbegriffe für Cross-Site Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
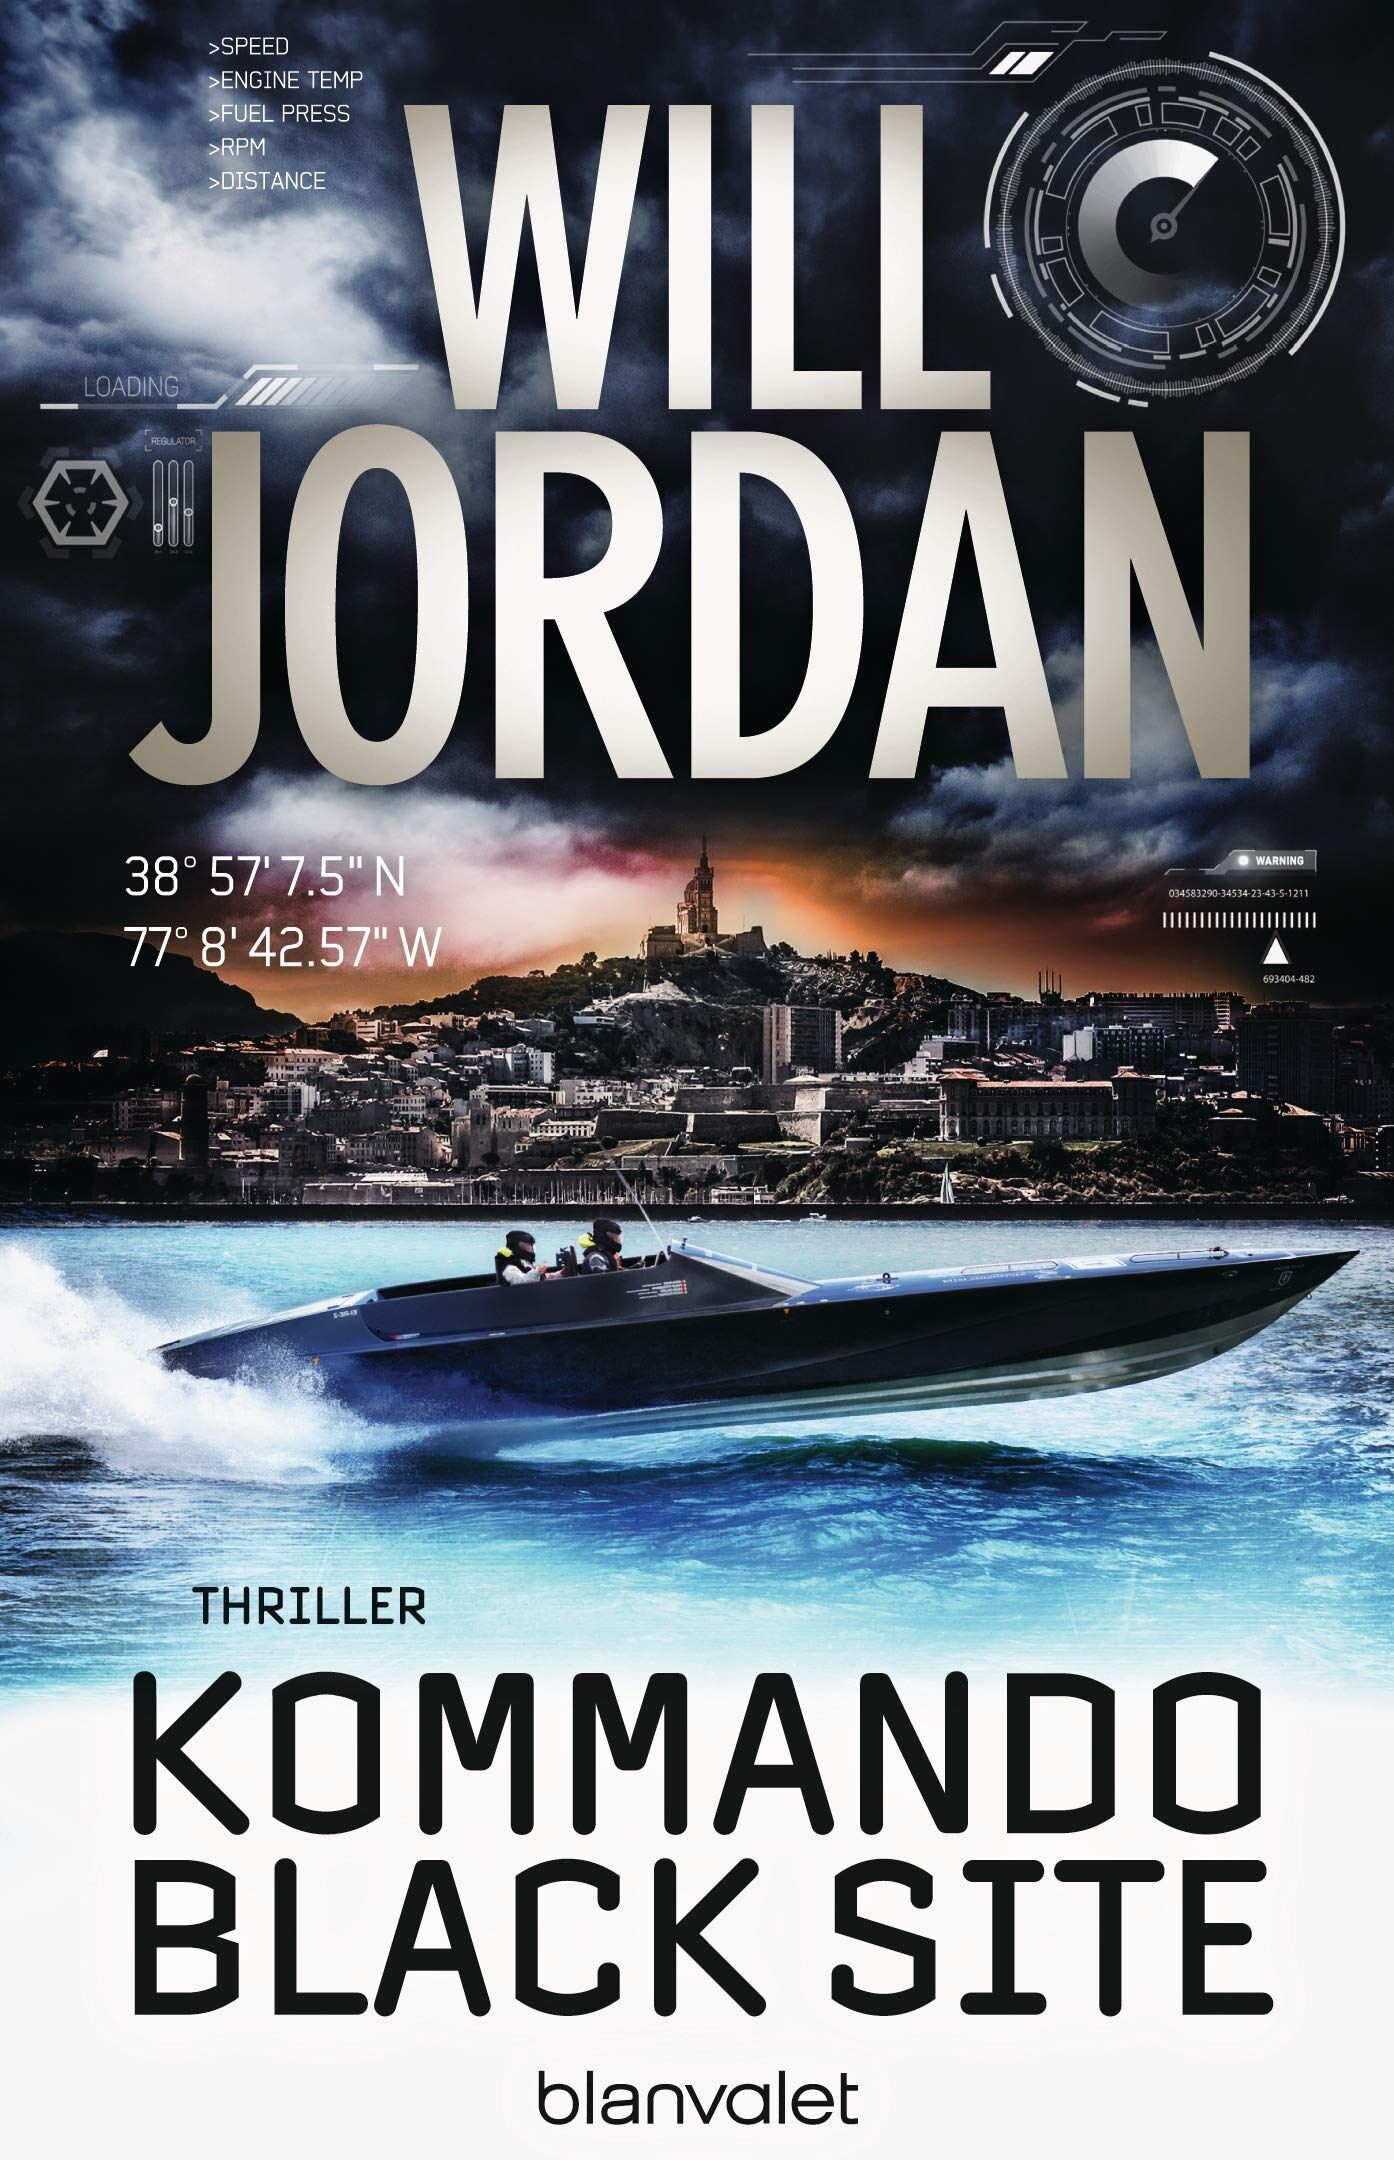
Will Jordan - Kommando Black Site - Preis vom 14.10.2026 23:07:16 hBinding : Taschenbuch, Edition : Deutsche Erstausgabe, Label : Blanvalet Taschenbuch Verlag, Publisher : Blanvalet Taschenbuch Verlag, medium : Taschenbuch, numberOfPages : 608, publicationDate : 2019-04-15, releaseDate : 2019-04-15, authors : Will Jordan, translators : Wolfgang Thon, ISBN : 37341071213,74 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
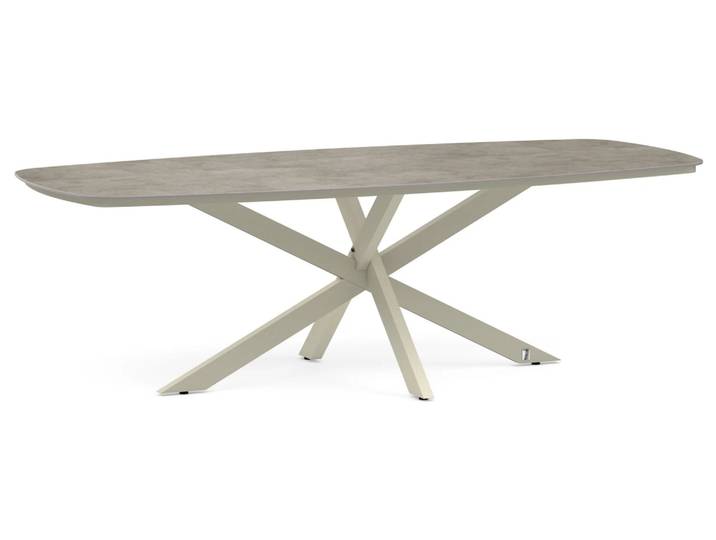
Gartentisch Cross Barrel von Joop OutdoorGartentisch Cross Barrel von Joop Outdoor. Mit einer beeindruckenden Breite von 240 cm bietet der Gartentisch von Joop Outdoor genügend Platz für ausgedehnte Gartenfeste und gesellige Runden. Die grosszügigen Masse machen den Tisch zu einem idealen Mittelpunkt in Ihrem Garten und laden dazu ein, viele Gäste zu bewirten. Ob ein entspanntes Frühstück im Freien oder ein festliches Abendessen unter freiem Himmel – dieser Tisch schafft den passenden Rahmen. Die hochwertige Verarbeitung garantiert Langlebigkeit und Stabilität, sodass Sie viele Jahre Freude an diesem Möbelstück haben werden. Der Joop Outdoor Gartentisch im Modell Cross Barrel vereint modernes Design mit Funktionalität. Die klare Linienführung und die robuste Konstruktion machen diesen Tisch zu einem stilvollen Element in jedem Aussenbereich. Dank seiner Tiefe von 105 cm steht Ihnen ausreichend Platz zur Verfügung, um auch grössere Dekorationen oder Buffets stilvoll zu präsentieren. Die Kombination aus Ästhetik und Zweckmässigkeit macht ihn zum perfekten Breite:240,00 Tiefe:105 cm2720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
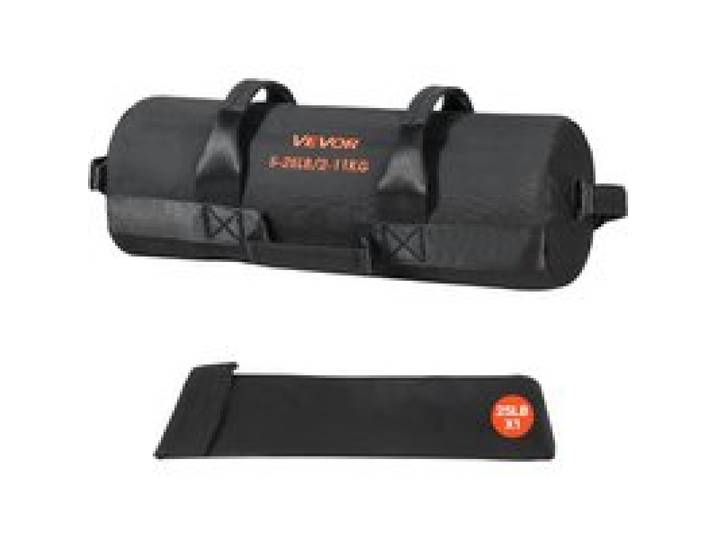
VEVOR Workout-Sandsack, strapazierfähige Powerbags Sandsack-Trainingstasche mit Griffen, verstellbar 2-11 kg für Fitness-Krafttraining, Cross-Training, Fitnessstudio-Übungen, Schwarz (ungefüllt)VEVOR Workout-Sandsack, strapazierfähige Powerbags Sandsack-Trainingstasche mit Griffen, verstellbar 2-11 kg für Fitness-Krafttraining, Cross-Training, Fitnessstudio-Übungen, Schwarz (ungefüllt). VEVOR Workout-Sandsack, strapazierfähige Powerbags Sandsack-Trainingstasche mit Griffen, verstellbar 2-11 kg für Fitness-Krafttraining, Cross-Training, Fitnessstudio-Übungen, Schwarz (ungefüllt)Trainings-SandsackRobustes & stoßfestes DesignDruckfestes DesignGanzkörpertrainingVerbessertes Training mit durchdachtem DesignEinfach zu verwenden Nettogewicht: 1,54 lbs / 0,7 kg, Innentasche: Polyester Cordura 1000D + PVC-Beschichtung (innen), Außentasche: Nylon Cordura 1050D + PU-Beschichtung (innen),Artikelmodellnummer: SX-SS-001, Gewichtskapazität: 5–25 lbs / 2–11 kg, Produktabmessungen: 19,69 x 6,50 x 6,50 Zoll / 500 x 165 x 165 mm26,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Benji Davies - Bizzy Bear: Building Site - Preis vom 14.10.2026 23:07:16 hBrand : Nosy Crow, Binding : Pappbilderbuch, Label : Nosy Crow, Publisher : Nosy Crow, medium : Sonstige Einbände, numberOfPages : 10, publicationDate : 2014-01-09, releaseDate : 2014-01-09, authors : Benji Davies, ISBN : 08576335545,22 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **

Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
Jeansjacke LEVI'S, Herren, Gr. L, blau (on site sherpa), Jeans, Obermaterial: 100% Baumwolle, relaxed fit normal, Manschette, Jacken Jeansjacke, Warm gefüttert on site sherpa LMänner, die modisch und cosy durch kühlere Tage kommen möchten und der Styling-Faktor dabei nicht zu kurz kommen darf, greifen zu der Jeansjacke von Levi's®. Die langen Ärmel haben eine Manschette. In den Brusttaschen können Kleinigkeiten schnell verstaut werden. Aufgelockert wird der Look mit einem Markenlabel. Die Jeansjacke ist strapazierfähig und hält vielen Waschgängen stand. Mit ihr lässt es sich auch noch gemütlich im Garten sitzen, wenn die Sonne schon untergegangen ist., Material: Materialzusammensetzung: Obermaterial: 100% Baumwolle, Materialart: Jeans, Pflegehinweise: Maschinenwäsche, Farbe: Farbbezeichnung: ON SITE SHERPA, Passform/Schnitt: Kragen: Kragen, Ärmellänge: Langarm, Ärmelabschluss: Manschette, Rumpfabschluss: gerader Abschluss, Passform: relaxed fit, Schnittform Länge: normal, Details: Applikationen: Markenlabel, Taschen: Brusttaschen, Eingrifftaschen, Verschluss: Druckknöpfe, Besondere Merkmale: Warm gefüttert159,00 CHF*Versand: 0,00 CHFSichere Weiterleitung zum Anbieter
-
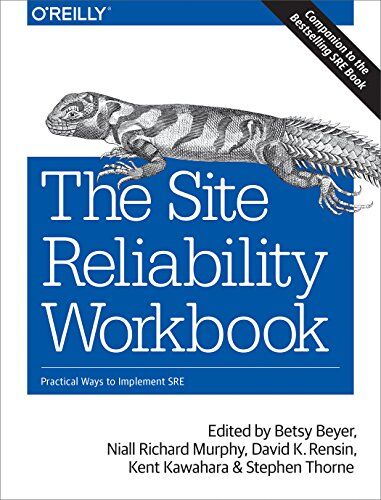
Betsy Beyer - Site Reliability Workbook - Preis vom 14.10.2026 23:07:16 hBinding : Taschenbuch, Edition : Workbook, Label : Childhood Cancer Guides, Publisher : Childhood Cancer Guides, medium : Taschenbuch, numberOfPages : 500, publicationDate : 2018-07-31, authors : Betsy Beyer, publishers : Betsy Beyer, Murphy, Niall Richard, Rensin, David K., Kent Kawahara, Stephen Thorne, ISBN : 149202950521,47 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Will Jordan - Kommando Black Site - Preis vom 14.10.2026 23:07:16 hBinding : Taschenbuch, Edition : Deutsche Erstausgabe, Label : Blanvalet Taschenbuch Verlag, Publisher : Blanvalet Taschenbuch Verlag, medium : Taschenbuch, numberOfPages : 608, publicationDate : 2019-04-15, releaseDate : 2019-04-15, authors : Will Jordan, translators : Wolfgang Thon, ISBN : 37341071213,74 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Gartentisch Cross Barrel von Joop OutdoorGartentisch Cross Barrel von Joop Outdoor. Mit einer beeindruckenden Breite von 240 cm bietet der Gartentisch von Joop Outdoor genügend Platz für ausgedehnte Gartenfeste und gesellige Runden. Die grosszügigen Masse machen den Tisch zu einem idealen Mittelpunkt in Ihrem Garten und laden dazu ein, viele Gäste zu bewirten. Ob ein entspanntes Frühstück im Freien oder ein festliches Abendessen unter freiem Himmel – dieser Tisch schafft den passenden Rahmen. Die hochwertige Verarbeitung garantiert Langlebigkeit und Stabilität, sodass Sie viele Jahre Freude an diesem Möbelstück haben werden. Der Joop Outdoor Gartentisch im Modell Cross Barrel vereint modernes Design mit Funktionalität. Die klare Linienführung und die robuste Konstruktion machen diesen Tisch zu einem stilvollen Element in jedem Aussenbereich. Dank seiner Tiefe von 105 cm steht Ihnen ausreichend Platz zur Verfügung, um auch grössere Dekorationen oder Buffets stilvoll zu präsentieren. Die Kombination aus Ästhetik und Zweckmässigkeit macht ihn zum perfekten Breite:240,00 Tiefe:105 cm2720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
-
VEVOR Workout-Sandsack, strapazierfähige Powerbags Sandsack-Trainingstasche mit Griffen, verstellbar 2-11 kg für Fitness-Krafttraining, Cross-Training, Fitnessstudio-Übungen, Schwarz (ungefüllt)VEVOR Workout-Sandsack, strapazierfähige Powerbags Sandsack-Trainingstasche mit Griffen, verstellbar 2-11 kg für Fitness-Krafttraining, Cross-Training, Fitnessstudio-Übungen, Schwarz (ungefüllt). VEVOR Workout-Sandsack, strapazierfähige Powerbags Sandsack-Trainingstasche mit Griffen, verstellbar 2-11 kg für Fitness-Krafttraining, Cross-Training, Fitnessstudio-Übungen, Schwarz (ungefüllt)Trainings-SandsackRobustes & stoßfestes DesignDruckfestes DesignGanzkörpertrainingVerbessertes Training mit durchdachtem DesignEinfach zu verwenden Nettogewicht: 1,54 lbs / 0,7 kg, Innentasche: Polyester Cordura 1000D + PVC-Beschichtung (innen), Außentasche: Nylon Cordura 1050D + PU-Beschichtung (innen),Artikelmodellnummer: SX-SS-001, Gewichtskapazität: 5–25 lbs / 2–11 kg, Produktabmessungen: 19,69 x 6,50 x 6,50 Zoll / 500 x 165 x 165 mm26,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Benji Davies - Bizzy Bear: Building Site - Preis vom 14.10.2026 23:07:16 hBrand : Nosy Crow, Binding : Pappbilderbuch, Label : Nosy Crow, Publisher : Nosy Crow, medium : Sonstige Einbände, numberOfPages : 10, publicationDate : 2014-01-09, releaseDate : 2014-01-09, authors : Benji Davies, ISBN : 08576335545,22 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
David Bachman - Grasshopper: Visual Scripting for Rhinoceros 3D - Preis vom 14.10.2026 23:07:16 hBinding : Taschenbuch, Label : INDUSTRIAL PR INC, Publisher : INDUSTRIAL PR INC, PackageQuantity : 3, medium : Taschenbuch, numberOfPages : 288, publicationDate : 2017-05-25, authors : David Bachman, ISBN : 083113611133,13 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Beurer Muskelstimulator, Schwarz, 7.3x26.8x31 cm, Freizeit & Co, Sport & Fitness<p>Der <strong>Beurer Muskelstimulator</strong> in elegantem <strong>Schwarz</strong> ist ein innovatives Gerät, das dir hilft, deine Muskulatur effektiv zu trainieren und zu regenerieren. Mit kompakten Abmessungen von <strong>Breite: 7,3 cm, Tiefe: 31 cm, Höhe: 26,8 cm</strong> passt er problemlos in jede Sporttasche und ist somit der ideale Begleiter für dein Training zu Hause oder unterwegs.</p><p>Dieser <strong>Muskelstimulator</strong> nutzt moderne Elektrostimulationstechnologie, um die Muskeln sanft zu aktivieren und zu stärken. Er eignet sich hervorragend zur Unterstützung von Muskelaufbau, zur Schmerzlinderung und zur Verbesserung der Durchblutung. Die Anwendung ist einfach und intuitiv, sodass du dich ganz auf dein Training konzentrieren kannst.</p><p>Das ansprechende Design und die hochwertige Verarbeitung machen den <strong>Beurer Muskelstimulator</strong> nicht nur funktional, sondern auch zu einem stilvollen Accessoire in deinem Fitnessarsenal. Egal, ob du ein erfahrener Sportler bist oder gerade erst mit dem Training beginnst, dieses Gerät bietet dir die Möglichkeit, deine Fitnessziele effizient zu erreichen.</p><p>Entscheide dich für den <strong>Beurer Muskelstimulator</strong> und erlebe die Vorteile der Elektrostimulation für deine Muskulatur. Ideal für alle, die Wert auf ein effektives und vielseitiges Training legen.</p>499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.